「自社のホームページは、セキュリティ対策ができているのだろうか?」
「WordPressを使っているけれど、何年も点検していない」「無料のセキュリティ診断で、どこまで確認できるのか知りたい」
企業のWebサイトを運営していても、セキュリティの状態を定期的に確認しているとは限りません。ホームページが正常に表示されていると、問題がないように感じられることもあるでしょう。
しかし、Webサイトは正常に表示されていても、古いソフトウェアや不適切な設定など、セキュリティ上の問題を抱えている可能性があります。
そこで役立つのが、ホームページのセキュリティ診断です。
ただし、セキュリティ診断にはさまざまな種類があり、無料の簡易チェックで確認できることと、専門的な調査が必要なことは異なります。
この記事では、ホームページのセキュリティ診断が必要な理由、無料チェックで分かること・分からないこと、有料診断との違い、そして診断後に取るべき対応について分かりやすく解説します。
ホームページのセキュリティ診断とは?
ホームページのセキュリティ診断とは、Webサイトやその運用環境にセキュリティ上の問題がないかを確認し、リスクや改善が必要な項目を洗い出す取り組みです。
例えば、通信の暗号化が適切に行われているか、使用しているソフトウェアが古くなっていないか、既知の脆弱性が存在しないかなどを調べます。
ただし、診断の範囲はサービスによって大きく異なります。ホームページのURLを入力するだけで利用できる簡易チェックもあれば、サーバーやWordPressの内部情報を確認する詳細診断、実際の攻撃を模した検証を行う侵入テストなどもあります。
重要なのは、診断を受けたという事実だけでなく、「何を確認し、何を確認していないのか」を理解することです。
セキュリティ診断とウイルス対策は同じではない
セキュリティ診断と聞くと、ウイルスやマルウェアを検出する検査を想像する方もいるかもしれません。
しかし、一般的なWebサイトのセキュリティ診断は、必ずしもマルウェアの有無を調べるものではありません。
例えば、古いWordPressプラグインに既知の脆弱性がないかを確認する調査と、サイト内部に不正なプログラムが埋め込まれていないかを調査する作業は、目的も方法も異なります。
診断サービスを選ぶ際は、脆弱性の確認、設定の点検、マルウェア調査、侵入テストなど、どの作業が含まれているかを確認しましょう。
なぜ企業のホームページにセキュリティ診断が必要なのか
企業のホームページは、商品やサービスを紹介するだけでなく、問い合わせ、予約、採用応募などの窓口として利用されることがあります。
そのため、Webサイトに問題が発生すると、単なる技術的なトラブルでは済まない場合があります。
情報漏えいや不正アクセスのリスクを把握するため
WordPress本体やプラグイン、サーバーなどのソフトウェアには、脆弱性が発見されることがあります。
脆弱性の種類によっては、攻撃者による不正な操作、保存情報へのアクセス、サイトの改ざんなどにつながる可能性があります。
診断では、確認できる範囲でこうしたリスクの手掛かりを探し、必要な対応を検討することができます。
ホームページが停止するリスクを減らすため
Webサイトが停止すると、問い合わせや予約を受け付けられなくなるなど、事業に影響が生じる場合があります。
また、長年更新していないシステムでは、問題が発生した際に原因調査や復旧が難しくなることもあります。
定期的にWebサイトの状態を確認し、古いソフトウェアや設定上の問題を把握することは、こうしたリスクへの備えにつながります。
管理状況が分からないサイトを把握するため
企業サイトでは、制作会社の変更や担当者の退職などにより、現在の管理状況が分からなくなっているケースがあります。
「WordPressのバージョンが分からない」「バックアップが取得されているか不明」「プラグインの更新通知が大量に表示されている」といった状態です。
このような場合、診断は現在の問題を整理し、何から対処すべきかを考えるための出発点になります。
無料のホームページセキュリティ診断で分かること
無料のセキュリティ診断にはさまざまな種類がありますが、WebサイトのURLを入力するだけの簡易チェックでは、主に外部から確認できる公開情報や基本的な設定を調べます。
ここでは、BASYS Securityの無料チェックで扱っている主な項目を例に紹介します。
HTTPS通信が適切に利用されているか
HTTPSは、WebブラウザとWebサイトの間の通信を暗号化するための仕組みです。
無料チェックでは、対象サイトがHTTPSで利用できるか、HTTPからHTTPSへの転送が適切に行われているかなど、外部から確認可能な設定を調べることができます。
ただし、HTTPSが有効だからといって、WordPressやプラグインに脆弱性が存在しないことを意味するわけではありません。
SSL/TLS証明書に問題がないか
SSL/TLS証明書は、HTTPS通信を安全に利用するために必要な仕組みの一つです。
証明書の有効期限が切れていたり、設定に問題があったりすると、Webブラウザに警告が表示される場合があります。
無料チェックでは、外部から取得できる証明書の情報を確認することで、基本的な問題の発見につなげます。
セキュリティヘッダーの設定状況
セキュリティヘッダーとは、Webサーバーからブラウザへ送信されるHTTPレスポンスヘッダーのうち、セキュリティ対策に関係する設定です。
例えば、Content-Security-Policy(CSP)やStrict-Transport-Security(HSTS)などがあります。
これらはブラウザの動作を制御し、特定の種類の攻撃リスクを減らすために利用されます。
ただし、設定が存在するだけで十分とは限りません。サイトの構成に適した内容になっているか、他の機能に悪影響を与えていないかなども重要です。
PHPのサポート状況
WordPressはPHPというプログラミング言語を利用して動作しています。
PHPには公式のサポート期間があり、サポートが終了したバージョンを使い続けることは、セキュリティ上のリスクになります。
ただし、Webサイトの外部からPHPの正確なバージョンを取得できるとは限りません。サーバーの設定によっては、バージョン情報が公開されていないためです。
BASYS Securityでは、公開情報から判定できない場合に備え、WordPressのサイトヘルスなどからPHPバージョンを確認する方法をご案内しています。確認したバージョンを基に、PHP公式のサポート状況を調べることもできます。
なお、2026年11月時点ではPHP 8.1以前の公式サポートは終了しており、PHP 8.2も2026年末にセキュリティサポートが終了する予定です。古いバージョンを利用している場合は、対応するテーマやプラグインとの互換性を確認したうえで、サポート対象バージョンへの移行を検討しましょう。
PHPの重大脆弱性や更新時の注意点については、以下の記事でも詳しく解説しています。
関連記事:首相が緊急警告した「PHPの重大脆弱性」とは?企業サイトへの影響と今すぐ確認すべき対策
無料のセキュリティ診断では分からないこと
無料の簡易チェックは、Webサイトの基本的な状態を把握するための入口として役立ちます。
しかし、URLを入力するだけの外部チェックでは、確認できる情報に限界があります。
無料診断で問題が見つからなかったとしても、そのWebサイトが安全であると保証されたわけではありません。
WordPressのプラグインやテーマに潜む脆弱性
WordPressでは、プラグインやテーマに脆弱性が発見されることがあります。
しかし、外部からの簡易チェックだけでは、使用中のすべてのプラグインやテーマ、その正確なバージョンを把握できるとは限りません。
特に、有料テーマや独自開発のプラグイン、外部からバージョン情報を確認できないソフトウェアについては、内部情報の確認が必要になる場合があります。
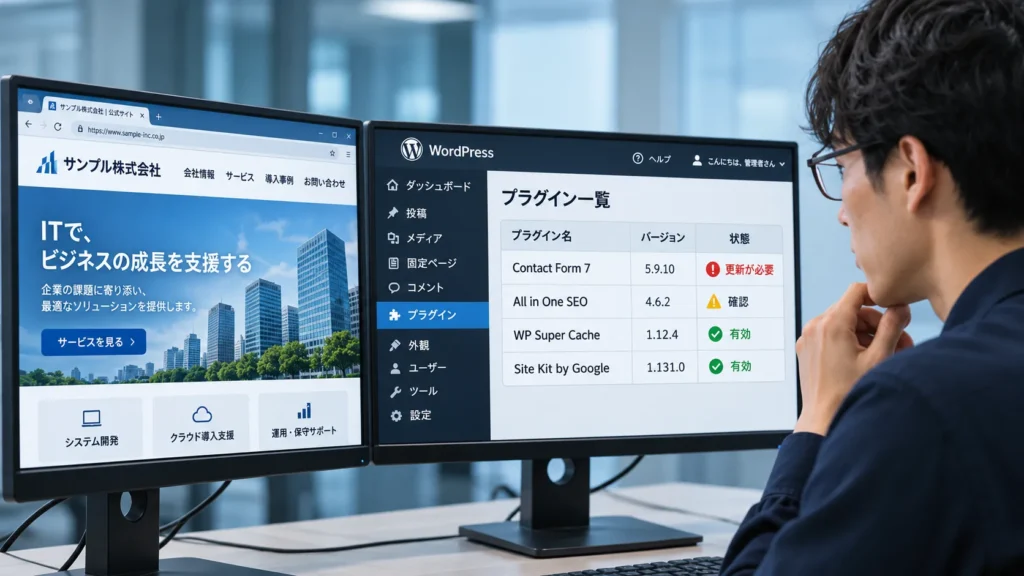
また、ソフトウェアのバージョンが判明しても、それだけで実際に攻撃が成立するかどうかまで判断できるとは限りません。
管理画面やサーバー内部の設定
WordPressのユーザー権限、管理画面のアクセス制御、ファイルのアクセス権限、サーバー内部の設定などは、外部から確認できない場合があります。
例えば、不要な管理者アカウントが残っていないか、重要なファイルが適切な権限で管理されているかといった項目は、サイト内部の調査が必要です。
こうした項目は、WebサイトのURLだけでは十分に確認できないため、必要に応じて管理者の協力を得て調査します。
不正なプログラムやマルウェアの存在
Webサイトが不正アクセスを受けた場合、外部からは見えにくい場所に不正なプログラムが設置されることがあります。
例えば、サーバー内のPHPファイルが改ざんされたり、外部から操作するための不正なコードが埋め込まれたりするケースです。
公開ページの簡易チェックだけでは、こうした不正なファイルを検出できない場合があります。
不正アクセスの疑いがある場合は、ファイルの調査、アクセスログの確認、マルウェア検査など、目的に応じた専門的な対応が必要です。
実際に攻撃が成立するかどうか
セキュリティ診断で脆弱性の可能性が示されたとしても、必ずしもそのWebサイトに対して攻撃が成功するとは限りません。
一方で、簡易診断で問題が検出されなかった場合でも、未確認の脆弱性が存在する可能性があります。
実際の攻撃成立条件を詳しく確認するには、対象範囲や方法を事前に定めた専門的な脆弱性診断や侵入テストなどが必要になる場合があります。
なお、侵入テストなどはシステムに負荷や影響を与える可能性があるため、必ず管理者の許可と適切な計画のもとで実施する必要があります。
無料診断と有料のセキュリティ診断は何が違う?
無料診断と有料診断の大きな違いは、調査できる範囲と、得られる情報の詳しさです。
ただし、有料サービスであれば必ずあらゆる脆弱性を発見できるわけではありません。診断対象や使用する手法によって確認できる内容は異なります。
| 比較項目 | 無料の簡易診断 | 有料の詳細診断 |
|---|---|---|
| 主な目的 | 基本的な問題の把握 | 具体的なリスクと改善項目の整理 |
| 調査対象 | 外部から確認できる公開情報 | 契約範囲に応じた内部情報や設定 |
| WordPress本体 | 外部から分かる情報に限定 | バージョンや構成の確認が可能 |
| プラグイン・テーマ | 一部を除き詳細把握は困難 | 導入状況や既知脆弱性の照合が可能 |
| 改善提案 | 基本的な注意点の案内 | 優先順位を付けた対応方針の整理 |
| 専門的な侵入テスト | 通常は対象外 | 別途対象となる場合がある |
※上記は一般的な比較例です。有料診断のすべてに内部調査や侵入テストが含まれるわけではありません。実際のサービス内容は提供元ごとに確認してください。
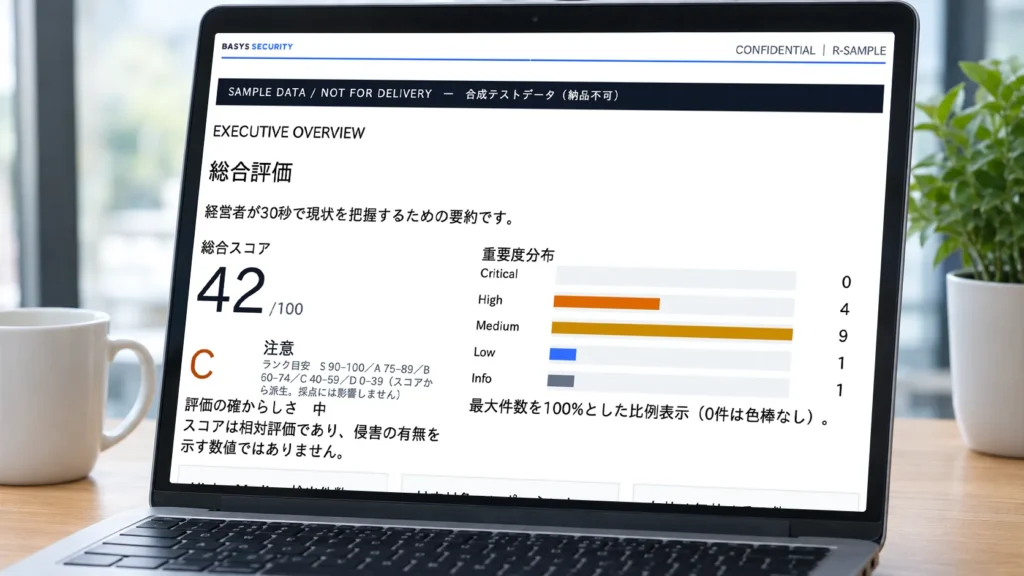
重要なのは、無料か有料かだけで判断するのではなく、自社サイトの状況に対して、どの範囲の調査が必要なのかを考えることです。
どんな企業サイトが詳細診断を検討すべき?
すべての企業サイトで、最初から大規模なセキュリティ診断が必要とは限りません。
しかし、次のような状況に該当する場合は、無料チェックに加えて、より詳しい確認を検討する価値があります。
WordPressやPHPを長期間更新していない
何年も更新していないWordPressでは、本体やプラグイン、テーマ、PHPなどに古いソフトウェアが残っている可能性があります。
そのようなサイトでは、更新通知を確認するだけでなく、現在の構成と互換性を把握したうえで改善計画を立てることが重要です。
古いWordPressのリスクと安全な更新方法については、以下の記事で詳しく解説しています。
関連記事:WordPressを何年も更新していないとどうなる?古い企業サイトに潜むリスクと安全な更新方法
問い合わせや予約などで個人情報を扱っている
問い合わせフォーム、予約システム、会員登録などを利用している企業サイトでは、利用者の情報を扱うことがあります。
個人情報を保存している場合は、情報へのアクセス権限や保存方法、利用しているプラグインの脆弱性などにも注意が必要です。
情報を扱う範囲が広いサイトでは、公開ページの簡易確認だけでなく、関連するシステム全体を含めた調査が必要になることがあります。
制作会社や管理担当者が変わっている
制作会社が変わったり、担当者が退職したりして、現在の保守状況が分からなくなっている場合も注意が必要です。
更新作業の担当者、バックアップの取得状況、サーバーの契約情報などが整理されていない場合は、まず管理状況の確認から始めることをおすすめします。
不審なアクセスやサイトの異常が見つかった
身に覚えのない管理者アカウント、不審なページの追加、突然のリダイレクト、見覚えのないファイルなどが見つかった場合は、不正アクセスの可能性があります。
このような場合は、通常の更新作業や簡易診断だけで済ませず、被害状況の調査や適切な初動対応を優先してください。
セキュリティ診断で問題が見つかったらどうする?
診断で改善が必要な項目が見つかっても、すべてを同じ優先順位で対応する必要はありません。
問題の深刻度、悪用される可能性、対象サイトへの影響、改善作業に伴うリスクなどを考慮して対応することが重要です。
問題の内容と影響範囲を確認する
まず、何が問題として検出されたのか、どのような影響が想定されるのかを確認しましょう。
例えば、SSL/TLS証明書の期限切れと、WordPressプラグインの重大な脆弱性では、問題の性質や必要な対応が異なります。
診断結果の評価が高リスクであっても、実際の設定や利用状況によって影響が異なる場合があるため、内容を確認することが大切です。
更新や設定変更の前にバックアップを取得する
WordPress本体やプラグイン、PHPの更新、サーバー設定の変更を行う前には、ファイルとデータベースのバックアップを取得しましょう。
特に長期間更新していないサイトでは、古いテーマやプラグインとの互換性によって不具合が発生する場合があります。
可能であればテスト環境で動作確認を行い、問題がないことを確認してから本番環境へ反映します。
重大な問題は専門家に相談する
不正アクセスの疑いがある場合や、重要なソフトウェアに重大な脆弱性が確認された場合は、専門家への相談を検討しましょう。
特に不正アクセスが疑われるサイトでは、原因調査の前に不用意な変更を加えると、調査に必要な情報が失われる可能性もあります。
状況に応じてアクセス制限や証拠保全などの初動対応を行い、被害拡大を防ぐことが重要です。
BASYS Securityで無料チェックから改善まで
BASYS Securityでは、企業Webサイトのセキュリティ状況を確認するための無料チェックと、必要に応じた詳細診断・改善サービスを提供しています。
無料チェック:公開情報から基本的な問題を確認
無料チェックでは、WebサイトのURLを入力することで、外部から確認できるHTTPSやSSL/TLS証明書、セキュリティヘッダーなどの基本的な状態を確認できます。
PHPバージョンなど、外部から取得できない情報については、ご自身で確認するための方法もご案内しています。
あくまで簡易的なチェックであり、すべての脆弱性や安全性を保証するものではありません。
詳細診断:WordPressの内部情報と既知脆弱性を確認
より詳しい確認が必要な場合は、有料のBASYS Security Checkをご利用いただけます。
お客様の許可を得て必要な情報を確認し、WordPress本体、プラグイン、テーマなどの構成や、既知の脆弱性との照合を行います。
診断結果は、確認できた問題と改善の優先順位を整理してご案内します。なお、詳細診断も調査範囲には限界があり、侵入テストやマルウェアの完全調査などが標準で含まれるものではありません。
改善・修正:必要な対策を検討
診断の結果、更新や設定変更、プラグインの修正・置き換えなどが必要と判断された場合は、BASYS Security Fixで改善をご相談いただけます。
サイトの構成や互換性、運用への影響を確認しながら、必要な対応内容をご提案します。
詳細診断や改善・修正は有料サービスです。対応範囲や料金などについては、公式ページでご確認ください。
まとめ
ホームページのセキュリティ診断は、Webサイトに潜むリスクや改善が必要な項目を把握するための取り組みです。
今回のポイントは次のとおりです。
- 無料の簡易診断では、HTTPSやSSL/TLS証明書、セキュリティヘッダーなど、外部から確認できる情報を中心に調べる
- WordPress内部の設定やプラグインの詳細な脆弱性は、外部からの簡易チェックだけでは十分に確認できない
- 診断で問題が見つからなくても、すべての脆弱性が存在しないことを意味するわけではない
- 企業サイトの状況に応じて、内部情報を含む詳細診断や専門的な調査を検討する
- 問題が見つかった場合は、影響範囲と優先順位を確認し、安全な方法で改善を進める
大切なのは、診断結果の点数だけで判断するのではなく、何が確認できていて、どのような対応が必要なのかを把握することです。
自社のホームページの状態が気になる場合は、まず無料の簡易チェックから始め、必要に応じて詳しい調査や改善を検討してみてください。