2026年10月21日、Webサイトの運営に関わる重大なセキュリティ問題が明らかになりました。
多くのWebサイトで利用されているプログラミング言語「PHP」に深刻な脆弱性が見つかり、高市早苗首相がX(旧Twitter)で緊急対応を呼びかける異例の事態となったのです。
財務省や東京都でも、一部のWebサイトやサービスを予防的に停止するなどの対応が行われました。
今回の問題は、政府機関や大企業だけの話ではありません。一般企業のホームページや、WordPressで制作されたWebサイトも、利用しているPHPの環境によっては影響を受ける可能性があります。
何が起きたのか、なぜ危険なのか、そして企業のWebサイト担当者は何を確認すべきなのか。公式情報をもとに、できるだけわかりやすく解説します。
首相が緊急対応を呼びかけたPHPの重大脆弱性
2026年10月21日、PHPの開発元であるThe PHP Groupは、2件の重大な脆弱性に対応するセキュリティアップデートを公開しました。
これに先立ち、高市早苗首相は同日夜、PHPの脆弱性について修正パッチの速やかな適用準備をXで呼びかけました。対応が間に合わない場合には、Webサイトの一時停止もリスクを低減する選択肢になると説明しています。
通常、ソフトウェアの脆弱性に対する注意喚起は、開発元やセキュリティ関連機関、IT担当者などを中心に行われます。今回は首相自身が直接発信したことで、Webサイトの安全管理が技術者だけでなく、経営者にとっても重要な問題であることが改めて注目されました。
財務省や東京都でも一部サービスを停止
今回の脆弱性を受け、財務省は10月21日、Webサーバーなどの緊急点検と修正プログラムの適用のため、一部コンテンツやサービスを一時停止すると発表しました。その後、対策と調整を進め、10月26日にはすべてのコンテンツの公開再開を発表しています。
東京都も10月22日に対応状況を公表し、修正プログラムの適用を進めるとともに、一部サービスを予防的に停止したことを明らかにしました。
ここで注意したいのは、サービスの一時停止が、そのままサイバー攻撃の被害発生を意味するわけではないということです。重大な問題が見つかった際に、被害を防ぐ目的で公開を一時的に止める場合もあります。
そもそもPHPとは?なぜ企業サイトにも関係するのか
PHPとは、WebサイトやWebアプリケーションを動かすために広く使われているプログラミング言語です。
例えば、ホームページを開いた際に記事の内容を表示したり、お問い合わせフォームの入力内容を処理したり、管理画面で登録した情報を読み込んだりする仕組みに利用されています。
世界中で利用されているCMS(コンテンツ管理システム)のWordPressもPHPを利用しています。
つまり、企業がWordPressでホームページを運営している場合、担当者がPHPを直接操作したことがなくても、サーバー内部ではPHPが動いている可能性が高いのです。
また、PHPはWordPress以外のWebシステムでも使用されています。そのため、今回の問題はWordPressだけに限定されません。
WordPressを最新版にすれば解決する?
今回のPHPの脆弱性については、WordPress本体の更新とPHP自体の更新を区別する必要があります。
- WordPress本体:記事やページ、ユーザーなどを管理するCMS
- テーマ・プラグイン:デザインやお問い合わせ機能などを追加するソフトウェア
- PHP:WordPressなどをサーバー側で動かすための実行環境
WordPressやプラグインを最新版にしていても、サーバーのPHPが脆弱なバージョンであれば、今回の問題への対策が完了したとはいえません。
逆に、PHPだけを更新しても、WordPressやプラグインに残る別の脆弱性まで解消できるわけではありません。それぞれの更新状況を確認することが必要です。
今回発見された脆弱性は何が危険なのか
今回公表された脆弱性は、次の2件です。
- CVE-2026-109618:PHPのメモリ不足時のエラー処理に関する脆弱性
- CVE-2026-109619:リクエスト処理で使用する内部状態の管理に関する脆弱性
これらの問題を悪用されると、一定の条件下で、外部の第三者がサーバー上で不正なプログラムを実行できる可能性があります。
このような問題は「リモートコード実行(RCE)」と呼ばれます。攻撃が成立した場合、サーバー上で許可されていない処理を実行されるおそれがあるため、深刻な影響につながり得ます。
PHP開発元は今回の2件を重大な脆弱性として扱い、認証なしでの遠隔コード実行につながる可能性があると警告しています。深刻度を表すCVSS v4.0の評価は、いずれも9.2(Critical)です。
想定される被害とは
攻撃が成功した場合、サーバーの設定やアクセス権限などによっては、次のような影響が考えられます。
- Webサイトの内容を書き換えられる
- 保存されている情報を盗み見られる
- 不正なプログラムやファイルを設置される
- Webサイトやシステムの正常な稼働を妨害される
ただし、脆弱なPHPを利用しているからといって、すべてのサイトでこうした被害が発生しているわけではありません。実際の危険性は、PHPのバージョン、サーバー構成、対策状況などによって異なります。
すでに悪用された事例も報告されている
IPAは2026年10月27日の更新で、2件の脆弱性が米国CISAの「悪用が確認された脆弱性」の一覧(KEVカタログ)に掲載されたと発表しています。
一方、IPAは同日時点で、国内の攻撃被害事例については把握していないとも説明しています。
そのため、「日本の企業サイトがすでに大量に被害を受けている」といった断定は適切ではありません。ただし、悪用が確認されている以上、未対応のシステムでは速やかな確認と対策が求められます。
影響を受けるPHPのバージョンと修正版
PHP開発元は2026年10月21日、今回の脆弱性を修正したバージョンを公開しました。
| PHPの系列 | 影響を受けるバージョン | 今回の修正版 |
|---|---|---|
| PHP 8.5系 | 8.5.11以前 | 8.5.12 |
| PHP 8.4系 | 8.4.26以前 | 8.4.27 |
| PHP 8.3系 | 8.3.35以前 | 8.3.36 |
| PHP 8.2系 | 8.2.34以前 | 8.2.35 |
PHP 8.1以前はすでにサポート終了。8.2も2026年末で終了へ
今回、特に注意したいのが、古いPHPを使い続けているWebサイトです。
PHP 8.1以前のバージョンは、すでに公式のセキュリティサポートが終了しています。 サポート終了後は新しい脆弱性が発見されても、原則として公式の修正プログラムは提供されません。
例えば、PHP 7.4や8.0、8.1で運営されているWordPressサイトは、今回の問題に限らず、今後発見される脆弱性にも対応できない可能性があります。
また、PHP 8.2についても、公式のセキュリティサポートは2026年12月31日に終了する予定です。今回の脆弱性に対応するPHP 8.2.35は公開されていますが、長期的に使い続けることを前提とせず、より新しいバージョンへの移行計画を立てる必要があります。
企業サイトでは、PHP 8.3以上のサポート対象バージョンへの移行を検討し、可能であれば8.4以降も選択肢に入れることをおすすめします。 ただし、古いテーマやプラグインとの互換性があるため、バックアップと動作確認を行ったうえで更新してください。
なお、レンタルサーバー事業者などが独自にセキュリティ修正を提供する場合もあります。古いPHPを利用している場合は、サーバー事業者のサポート状況も確認しましょう。
※2026年10月31日時点の情報です。上記は今回の脆弱性に対する修正版であり、将来の安全性を保証するものではありません。実際の更新時にはPHP公式の最新情報をご確認ください。
参考:PHP公式サイト「News Archive – 2026」
自社のWebサイトが影響を受けるか確認する方法
まずは、自社サイトでPHPを使用しているか、どのバージョンが稼働しているかを確認しましょう。
WordPressを利用している場合
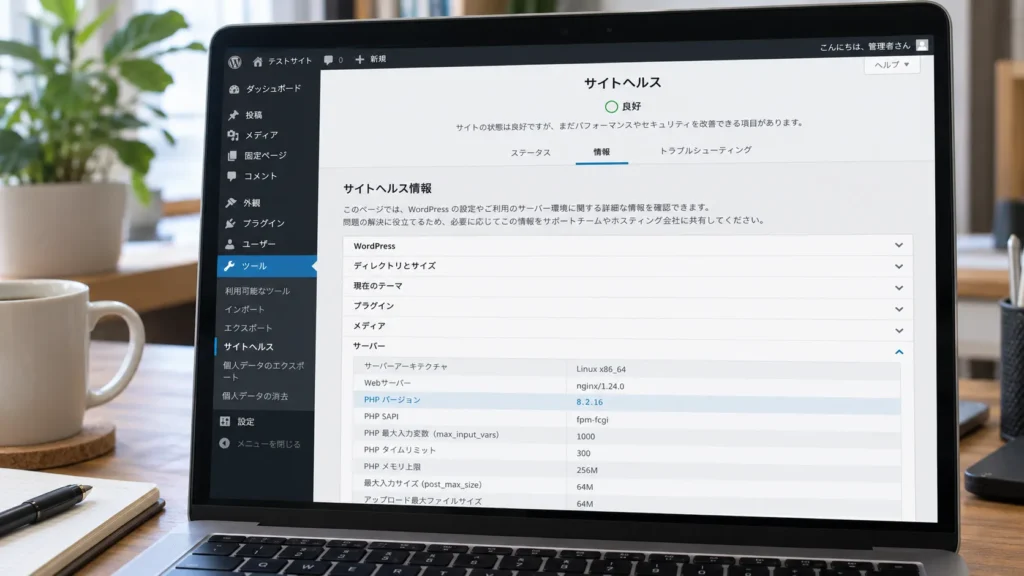
WordPressでは、管理画面からPHPのバージョンを確認できます。
- WordPressの管理画面にログインする
- 「ツール」から「サイトヘルス」を開く
- 「情報」タブを選択する
- 「サーバー」の項目を開き、PHPのバージョンを確認する
サイトヘルスが利用できない場合は、レンタルサーバーの管理画面や、サーバーの管理担当者に確認してください。
制作会社やサーバー管理会社に任せている場合
自社でWordPressやサーバーを管理していない場合は、制作会社または管理会社へ、次の内容を確認するとよいでしょう。
- 自社サイトでPHPを使用しているか
- 現在のPHPバージョンはいくつか
- 今回のCVE-2026-109618、CVE-2026-109619への対応が完了しているか
- 対応が未完了の場合、いつ、どのような方法で対処する予定か
レンタルサーバーによっては、事業者側でセキュリティ更新が提供される場合があります。一方、利用者自身がPHPのバージョンを選択・変更する必要があるサービスもあります。契約しているサーバーの対応状況を確認することが大切です。
PHPを更新するとWordPressが壊れる?知っておきたい注意点
セキュリティの観点では速やかな更新が重要ですが、古いWordPressサイトではPHPのバージョン変更によって不具合が発生することがあります。
例えば、数年前に制作されたWebサイトで、当時のテーマやプラグインがそのまま使われているケースです。
PHPの新しいバージョンでは、一部の古いプログラムの書き方が利用できなくなったり、従来と異なる動作になったりすることがあります。その結果、次のような問題が起こる場合があります。

- トップページが真っ白になる、エラーが表示される
- スライダーやアニメーションが動かなくなる
- お問い合わせフォームが正常に動作しなくなる
- 管理画面や固定ページの編集機能が使えなくなる
こうした問題が発生した場合、PHPだけでなく、テーマやプラグイン側の改修・更新が必要になることもあります。
古いテーマや有料プラグインは特に注意
WordPressでは、サイト制作時に有料テーマやページビルダーを組み合わせて利用している場合があります。
テーマを独自にカスタマイズしている場合や、更新ライセンスが切れている場合は、単純なアップデートが難しいケースもあります。
また、テーマと専用プラグインは特定のバージョン同士で動くように作られている場合があります。一方だけを大幅に更新すると、デザインや機能に影響が出ることがあります。
「更新しないと危険」と「更新すると壊れる可能性がある」という2つの課題を、同時に考えなければならないのが、古いWordPressサイトの難しいところです。
ただし、不具合が心配だからといって、脆弱なPHPをそのまま使い続けることが安全な選択とは限りません。状況によっては一時的な公開停止や、専門家による検証環境での対応も検討する必要があります。
企業が今すぐ取り組むべきセキュリティ対策
今回のPHP脆弱性への対応では、修正版への更新が基本となります。しかし、事前確認をせずに本番サイトを変更すると、業務に影響する可能性があります。
企業のWebサイトでは、次の順番で進めることをおすすめします。
現在の環境と対応状況を確認する
最初に、PHPのバージョン、WordPress本体、テーマ、プラグインの構成を確認します。サーバー事業者が今回の修正をすでに適用しているかも確認しましょう。
更新前にバックアップを取得する
WordPressの場合、サイトのファイルだけでなく、投稿や設定などが保存されているデータベースもバックアップします。
可能であれば、バックアップから正常に復元できることも確認しておくと安心です。
互換性を確認して修正版を適用する
古いサイトでは、可能な限り本番とは別の検証環境でPHPを更新し、問題が発生しないか確認します。
安全性を確保できる修正版への更新を優先し、対応できない場合は公開停止を含めた暫定措置を検討します。アクセス制限やWAFなどの対策だけで、今回の脆弱性が完全に解消されるとは限りません。
更新後の動作と不正アクセスの兆候を確認する
更新後は、サイトが表示されることだけでなく、お問い合わせフォームや管理画面などの主要機能も確認しましょう。
また、更新によって将来の悪用リスクを低減できても、過去に不正アクセスが行われていなかったことの証明にはなりません。不審なファイルやログ、管理者アカウントの異常などが見つかった場合には、別途調査が必要です。
今回の問題から考える、企業Webサイトの管理体制
今回のPHP脆弱性は、Webサイトの更新を担当する人や、緊急時の対応手順が決まっているかを見直すきっかけにもなりました。
普段は問題なく表示されているホームページでも、その裏側で使われているソフトウェアが古くなっている可能性があります。
特に企業サイトでは、次のような状況がないか確認しておきたいところです。
- 制作当時の担当者が退職し、管理情報が分からない
- サーバーやWordPressの更新担当が決まっていない
- 保守契約の範囲にPHP更新が含まれているか分からない
- 緊急時にサイトを停止・復旧する手順がない
- バックアップはあるが、復元できるか確認したことがない
今回のような重大な脆弱性が公開された際に重要なのは、情報を把握し、影響を判断し、必要な対応を実施できる体制を整えておくことです。
また、公開設定やSSL証明書などの外部から確認できる項目と、PHP・WordPress・プラグインの実際のバージョンなど、サーバー内部の確認が必要な項目は異なります。
Webサイトのセキュリティ診断を実施する場合も、何を確認できていて、何が未確認なのかを区別することが大切です。
まとめ
2026年10月に公表されたPHPの重大脆弱性は、首相が緊急対応を呼びかけ、政府機関でも一部サービスの停止が行われるなど、Webサイトの運営体制を改めて考えさせる出来事となりました。
今回の問題で、特に押さえておきたいのは次の3点です。
- WordPressを更新するだけでは、PHPの脆弱性対策が完了するとは限らない
- 古いテーマやプラグインがある場合、互換性を確認しながら安全に更新する必要がある
- 緊急時に誰が確認・判断・対応するのか、管理体制を整えておくことが重要
ホームページが普段どおり表示されていることと、セキュリティ上の問題がないことは同じではありません。
まずは自社サイトのPHPバージョンと更新状況を確認し、必要に応じてサーバー管理会社や制作会社に相談しましょう。日頃からの点検と適切な保守が、Webサイトを安心して運営し続けるための基本となります。
参考情報